【环球网科技综合报道】9月18日消息,据forbes报道称,网络安全初创公司Hacktron AI的三名研究人员在参与OpenAI漏洞赏金计划期间,借助Anthropic的Claude大模型成功入侵OpenAI内部系统,获取了一名员工的ChatGPT账户权限,并进一步访问了OpenAI的私有代码仓库Monorepo。OpenAI已向该团队支付6500美元漏洞赏金,并确认相关安全问题已全部修复。
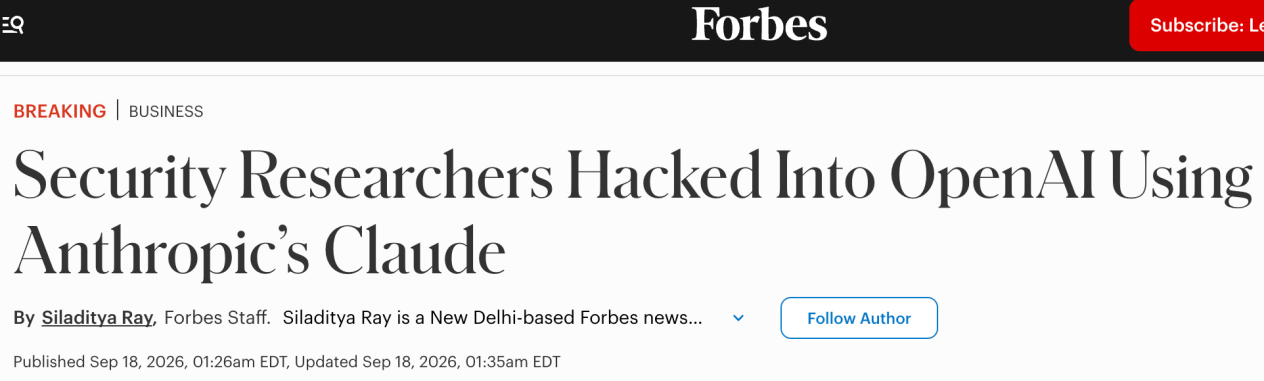
外媒称,颇具戏剧性的是攻击工具本身。Hacktron首先尝试使用Anthropic的Claude Opus 4.8实施攻击,但经过多次尝试才成功生成可用的漏洞利用程序。然而,在Anthropic推出Opus 5后再次尝试即告成功。报告称,每一款新机型的功能都在不断增强。
据悉,研究人员使用的是面向合格的网络安全从业人员提供的Claude特殊版本。
研究人员在报告中表示,针对OpenAI的这次攻击仅用了几天时间(由智能体执行)和几个小时的人工操作即完成。此次攻击属于HEIF Heist项目的一部分,该项目旨在研究众多软件和服务处理特定图像文件(HEIF)时存在的漏洞。整个项目由三名研究人员耗时两个月完成,已成功发现Slack、Zoom、Meta等软件的漏洞,总成本不到3000美元的代币。
研究人员在结论中写道:“软件长期以来一直受益于一种通过复杂性实现的安全机制。人工智能正在将更多稀缺的专业 expertise 转化为计算能力,从而消除这种保护。过去需要资源充足的团队和数月时间才能完成的工作,现在可以压缩到几天之内完成,安全假设必须跟上攻击者的能力。”(青云) |